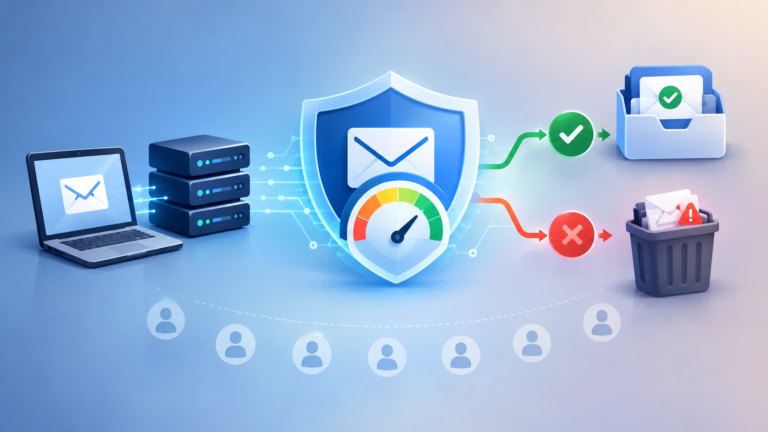


L’e-mail reste le canal le plus rentable dont disposent la plupart des équipes marketing, mais cette rentabilité repose sur une hypothèse discrète : que les messages envoyés arrivent réellement. La délivrabilité des e-mails est la discipline qui s’en assure. Ce n’est pas un paramètre que l’on active, ni quelque chose que votre plateforme d’envoi gère à votre place sans que vous le voyiez. C’est le résultat cumulé de vos enregistrements d’authentification, de votre réputation d’envoi, de la qualité de votre liste et de la façon dont les destinataires réagissent à ce que vous envoyez.
Ce guide couvre les fondamentaux qui déterminent si vos campagnes atteignent la boîte de réception en 2026, ce qu’exigent désormais les principaux fournisseurs de messagerie, les indicateurs qui annoncent réellement les problèmes, et la manière de traiter un problème de délivrabilité lorsqu’il survient.
Ce que signifie réellement la délivrabilité des e-mails
Les deux termes que les marketeurs emploient indifféremment ne désignent pas la même chose, et les confondre masque les problèmes.
La remise (delivery) est binaire. Vous avez envoyé un message, et le serveur de messagerie destinataire l’a soit accepté, soit rejeté. Votre plateforme l’indique sous forme de taux de remise, généralement rassurant.
La délivrabilité concerne le placement. Parmi les messages acceptés, combien ont atteint la boîte de réception plutôt que le dossier spam ou un onglet peu visible ? C’est ce chiffre qui détermine le chiffre d’affaires, et c’est celui que votre plateforme d’envoi ne peut pas voir, car les fournisseurs de messagerie ne communiquent pas aux expéditeurs le dossier dans lequel leurs messages ont été classés.
Une campagne peut afficher en même temps un taux de remise de 99,2 % et un taux de placement en boîte de réception de 61 %. Le premier chiffre ressemble à un succès. Le second signifie que quatre abonnés sur dix n’ont jamais eu la possibilité d’ouvrir le message. Les équipes qui ne surveillent que les rebonds avancent à l’aveugle, d’où l’importance des tests de placement sur des comptes témoins (seed) et des tableaux de bord des fournisseurs de type Postmaster.
Pourquoi la délivrabilité est devenue plus difficile
Pendant la majeure partie de l’histoire de l’e-mail, les fournisseurs de messagerie filtraient avec légèreté et publiaient peu de règles explicites. Cette époque est révolue. Google et Yahoo ont instauré des exigences formelles pour les expéditeurs en masse en 2024, Microsoft a suivi pour les expéditeurs à fort volume en 2025, et Apple s’aligne discrètement sur les mêmes attentes.
Deux évolutions comptent particulièrement pour quiconque envoie des e-mails aujourd’hui :
- L’application des règles est devenue définitive, et non plus indicative. Fin 2025, Google est passé des reports temporaires à des rejets SMTP définitifs pour le trafic en masse non conforme, et les messages non conformes chez Microsoft renvoient une erreur 550 5.7.515. Un message rejeté n’est pas renvoyé et n’atteint aucun dossier.
- La mesure a changé de forme. Google a retiré l’ancienne interface de Postmaster Tools en octobre 2025. La nouvelle indique la conformité sous la forme d’un état réussi ou échoué plutôt que de l’habituelle échelle de réputation : les expéditeurs reçoivent un signal plus brutal et ont moins de marge pour dériver.
Plus fondamentalement, la spécification DMARC elle-même est passée du statut de document informatif à celui de norme proposée (Proposed Standard) avec la publication de DMARCbis sous la forme de la RFC 9989 et de ses documents associés en 2026. L’authentification n’est plus une couche facultative de bonnes pratiques : c’est une infrastructure.
Les quatre piliers de la délivrabilité des e-mails
Presque tous les problèmes de délivrabilité remontent à l’un de ces quatre domaines. Diagnostiquer efficacement, c’est savoir quel pilier est fissuré avant de commencer à modifier quoi que ce soit.
1. Authentification : prouver qui vous êtes
Les enregistrements d’authentification permettent au serveur destinataire de vérifier que vous êtes autorisé à envoyer depuis votre domaine. Sans eux, rien d’autre ne compte, car vous ne serez pas suffisamment digne de confiance pour avoir une réputation.
2. Réputation : votre historique
Les fournisseurs de messagerie notent à la fois votre domaine d’envoi et votre adresse IP d’envoi en fonction de la façon dont les destinataires ont réagi à vos messages par le passé. La réputation se gagne lentement et se perd vite.
3. Qualité de la liste : à qui vous envoyez
La manière dont les adresses ont été collectées prédit les plaintes, les rebonds et les pièges à spam de façon plus fiable que tout autre facteur. Une liste achetée nuira à un expéditeur plus vite que n’importe quelle erreur de contenu.
4. Contenu et engagement : ce qui se passe après la réception
Les filtres tiennent de plus en plus compte du comportement des destinataires : ouvertures, réponses, transferts, déplacement d’un message hors du dossier spam et, du côté négatif, plaintes, suppressions sans lecture et absence de réaction.
L’authentification des e-mails expliquée : SPF, DKIM et DMARC
Ces trois protocoles basés sur le DNS sont le ticket d’entrée. Leur configuration prend quelques heures et ils sont non négociables pour tout expéditeur à volume.
SPF (Sender Policy Framework)
SPF est un enregistrement DNS TXT qui liste les serveurs autorisés à envoyer des e-mails pour votre domaine. À l’arrivée d’un message, le serveur destinataire compare l’adresse IP d’envoi à cette liste. Le piège pratique est la limite de dix requêtes DNS : chaque instruction include: d’un outil tiers consomme des requêtes, et au-delà de dix l’enregistrement renvoie une erreur permanente et chaque message échoue au contrôle SPF. Vérifiez l’enregistrement chaque fois que vous ajoutez un outil d’envoi, et aplatissez-le si vous approchez du plafond.
DKIM (DomainKeys Identified Mail)
DKIM ajoute une signature cryptographique à l’en-tête du message, générée avec une clé privée détenue par votre plateforme d’envoi et vérifiée à l’aide d’une clé publique publiée dans votre DNS. Elle prouve que le message a été autorisé par le propriétaire du domaine et qu’il n’a pas été modifié en transit. Utilisez des clés de 2048 bits et renouvelez-les régulièrement. DKIM est le plus robuste des deux protocoles car, contrairement à SPF, il résiste au transfert.
DMARC (Domain-based Message Authentication, Reporting and Conformance)
DMARC relie SPF et DKIM au domaine que le destinataire voit réellement dans le champ « De » (From), et indique aux serveurs destinataires quoi faire lorsqu’un message échoue. Il génère aussi des rapports agrégés qui révèlent chaque service envoyant des e-mails au nom de votre domaine, y compris ceux que personne ne se souvient d’avoir autorisés.
Les politiques montent en puissance en trois étapes :
- p=none : surveillance uniquement. Rien n’est bloqué, vous collectez des rapports. C’est le minimum désormais exigé par tous les grands fournisseurs, et le point de départ de tout expéditeur.
- p=quarantine : les messages en échec sont dirigés vers le dossier spam. Passez à cette étape lorsque vos rapports montrent que toutes les sources légitimes réussissent les contrôles.
- p=reject : les messages en échec sont purement et simplement refusés. C’est l’objectif final, et la seule politique qui empêche réellement l’usurpation exacte du domaine de votre marque.
Passer trop vite à p=reject avant que vos rapports soient propres est l’erreur auto-infligée la plus courante dans ce domaine. Restez au moins un mois en p=none.
L’alignement : la partie que l’on oublie
Réussir SPF ou DKIM ne suffit pas en soi. Le domaine authentifié doit être aligné avec le domaine visible dans le champ « De ». Si votre adresse d’expéditeur est [email protected] mais que SPF réussit pour le domaine d’une plateforme partagée, DMARC échoue alors que SPF est techniquement validé. C’est dans l’alignement que se cachent la plupart des erreurs de configuration, et il vaut la peine de le vérifier explicitement plutôt que de le supposer.
BIMI et ARC
Une fois DMARC en quarantine ou reject, BIMI vous permet d’afficher un logo de marque vérifié à côté de vos messages dans les clients compatibles, ce qui renforce la reconnaissance et la confiance. ARC préserve les résultats d’authentification au fil des chaînes de transfert, comme les listes de diffusion, et Google et Apple l’attendent pour les messages transférés.
Ce qu’exigent les fournisseurs de messagerie en 2026
Les exigences pour les expéditeurs en masse ont largement convergé, ce qui est une bonne nouvelle : atteindre le niveau requis par Google vous amène très près de celui des autres. Le tableau ci-dessous résume les attentes actuelles.
| Exigence | Google (Gmail) | Yahoo | Microsoft (Outlook) | Apple (iCloud) |
| Seuil d’expéditeur en masse | Plus de 5 000/jour par domaine vers gmail.com | Plus de 5 000/jour | Plus de 5 000/jour vers outlook / hotmail / live.com | Aucun seuil publié |
| SPF + DKIM | Les deux obligatoires | Les deux obligatoires | Les deux obligatoires | Les deux obligatoires |
| Politique DMARC | p=none au minimum | p=none au minimum | p=none au minimum | Obligatoire |
| Alignement du domaine | SPF ou DKIM doit être aligné | SPF ou DKIM doit être aligné | SPF ou DKIM doit être aligné | Recommandé |
| Désinscription en un clic (RFC 8058) | Obligatoire pour les e-mails marketing | Obligatoire pour les e-mails marketing | Fortement recommandée | Obligatoire |
| Délai de prise en compte de la désinscription | 2 jours | 2 jours | 2 jours (recommandé) | 2 jours |
| Taux de plaintes pour spam | Rester sous 0,10 % ; ne jamais atteindre 0,30 % | Rester sous 0,10 % ; ne jamais atteindre 0,30 % | Aucun chiffre publié | Aucun chiffre publié |
| TLS sur les connexions SMTP | Obligatoire | Recommandé | Obligatoire | Recommandé |
| DNS direct et inverse valides (PTR) | Obligatoire | Obligatoire | Obligatoire | Obligatoire |
Deux points méritent d’être soulignés. Premièrement, le seuil de 5 000 messages par jour est mesuré par domaine sur n’importe quelle période de 24 heures : une seule grosse campagne peut donc vous faire entrer dans le périmètre même si votre volume moyen est modeste. Deuxièmement, la désinscription en un clic désigne les en-têtes RFC 8058, et non un lien en pied de page. Les en-têtes List-Unsubscribe et List-Unsubscribe-Post doivent tous deux être présents, et le point de terminaison doit fonctionner sans exiger que le destinataire se connecte ou remplisse un formulaire de préférences.
Réputation d’expéditeur : ce qui fait vraiment la différence
La réputation est un score glissant associé à votre domaine et à votre adresse IP d’envoi. Les fournisseurs ne publient pas la formule, mais les facteurs pris en compte sont bien connus.
Ce qui l’améliore : un volume d’envoi régulier, sans pics erratiques ; un fort engagement de destinataires qui ouvrent, cliquent, répondent ou sortent vos messages du dossier spam ; peu de plaintes ; peu de rebonds ; une authentification qui réussit de façon fiable ; et une croissance régulière de la liste grâce à un véritable consentement.
Ce qui l’abîme : des plaintes pour spam au-delà de 0,10 %, des rebonds durs au-delà d’environ 2 %, des pièges à spam touchés, des hausses soudaines de volume sur un domaine non préchauffé, des envois à des abonnés inactifs depuis longtemps, et tout décalage entre ce à quoi les gens se sont inscrits et ce que vous leur envoyez réellement.
Le taux de plaintes mérite une attention particulière, car il est mesuré sur une fenêtre glissante et non campagne par campagne. Un seul envoi mal ciblé peut dégrader le placement en boîte de réception pendant des semaines, bien après que la campagne elle-même a été oubliée. Considérez 0,10 % comme un plafond, et non comme un objectif.
Qualité de la liste et consentement
L’hygiène de liste est le pilier le moins prestigieux, et celui qui offre le meilleur retour sur effort.
- Utilisez le double opt-in pour les sources d’acquisition à risque. Une étape de confirmation vous coûte un peu de volume et élimine presque toutes les adresses mal saisies ou malveillantes.
- N’achetez, ne louez, ne collectez par scraping et n’enrichissez jamais de listes. Les données achetées regorgent de pièges à spam, et un seul piège recyclé peut faire inscrire votre domaine sur une liste de blocage.
- Validez les adresses au moment de la collecte. Une vérification en temps réel sur votre formulaire d’inscription empêche les adresses invalides d’entrer dans la liste, ce qui coûte bien moins cher que de les nettoyer ensuite.
- Appliquez une politique d’inactivité (sunset). Définissez une période d’inactivité adaptée à votre cycle, souvent de 6 à 12 mois, et cessez d’écrire aux abonnés qui la dépassent, après une tentative de réengagement.
- Segmentez selon l’engagement, pas seulement selon des critères démographiques. Envoyer davantage à vos abonnés les plus actifs et moins aux moins actifs est le levier le plus rapide sur le placement en boîte de réception.
- Traitez les désinscriptions sous deux jours, et rendez le lien bien visible. Un lien de désinscription visible réduit les plaintes, car l’alternative à laquelle les destinataires recourent, c’est le bouton « spam ».
Les pièges à spam méritent une remarque à part. Les pièges vierges (pristine) sont des adresses qui n’ont jamais appartenu à une personne et n’apparaissent que dans des listes collectées par scraping ou achetées. Les pièges recyclés sont d’anciennes adresses réelles abandonnées, réactivées par un fournisseur précisément pour repérer les expéditeurs qui ne nettoient jamais leurs données. Les deux peuvent être évités grâce à une collecte fondée sur le consentement et à une politique d’inactivité.
Infrastructure d’envoi
La manière dont vous structurez vos domaines et adresses IP d’envoi détermine l’ampleur des dégâts qu’un problème isolé peut causer.
Séparez vos flux par sous-domaine. Envoyez le marketing depuis un sous-domaine comme news.yourbrand.com et les e-mails transactionnels depuis mail.yourbrand.com, en réservant le domaine racine à la correspondance des collaborateurs. La réputation s’attache en grande partie au niveau du sous-domaine : une campagne qui tourne mal ne peut donc pas entraîner avec elle vos e-mails de réinitialisation de mot de passe.
Choisissez délibérément entre IP partagées et dédiées. Une IP dédiée n’a de sens qu’au-delà d’environ 100 000 messages par mois, car la réputation a besoin d’un volume régulier pour rester « chaude ». En dessous, un pool partagé bien géré chez un fournisseur réputé fera généralement mieux qu’une IP dédiée que vous ne pouvez pas occuper suffisamment.
Préchauffez progressivement. Un nouveau domaine ou une nouvelle IP n’a aucun historique, et envoyer 50 000 messages le premier jour est le signal de spam le plus évident qui soit. Commencez par quelques centaines de messages par jour vers vos abonnés les plus engagés, puis doublez environ tous les deux à trois jours en surveillant les taux de plaintes et de rebonds à chaque étape. Comptez quatre à six semaines pour atteindre le plein volume.
Gardez un rythme d’envoi régulier. Un expéditeur qui écrit chaque semaine puis se tait pendant trois mois ressemble, du point de vue d’un filtre, à un domaine compromis ou dormant soudainement réactivé. Une cadence prévisible est en soi un signal positif.
Facteurs liés au contenu et au design
Le contenu compte moins que l’authentification et la réputation, mais il n’est pas sans importance : c’est sur lui que les filtres s’appuient pour trancher les cas limites, et c’est lui qui décide les destinataires à se plaindre ou non.
- Conservez un ratio texte/image raisonnable ; un e-mail composé d’une seule grande image sans texte est un schéma classique de spam et s’affiche mal chez tous ceux qui ont désactivé les images.
- Incluez toujours une version texte brut à côté de la version HTML.
- Utilisez un nom d’expéditeur reconnaissable et une adresse d’envoi constante, pour que les destinataires sachent qui vous êtes avant d’ouvrir.
- Rédigez des objets qui décrivent honnêtement le message. Les objets trompeurs sont le chemin le plus rapide vers une plainte et, dans de nombreuses juridictions, ils sont aussi illégaux.
- Évitez les raccourcisseurs de liens et les domaines de redirection inconnus, fortement associés aux abus.
- Assurez-vous que chaque lien fonctionne, utilise HTTPS et pointe vers un domaine qui a lui-même une bonne réputation.
- Indiquez une adresse postale réelle et une identification claire de l’expéditeur, comme l’exigent CAN-SPAM, le RGPD et les réglementations similaires.
Le vieux conseil consistant à éviter les « mots déclencheurs de spam » est largement dépassé. Les filtres modernes sont statistiques et contextuels ; un expéditeur légitime disposant d’une bonne réputation peut employer le mot « gratuit » sans conséquence. La réputation est la variable dominante.
Les indicateurs qui annoncent les problèmes
Surveillez-les régulièrement, et observez la tendance plutôt qu’une valeur isolée.
| Indicateur | Ce qu’il vous apprend | Plage saine |
| Taux de remise (acceptation) | Part des e-mails envoyés acceptée par le serveur destinataire | 98 % et plus |
| Taux de placement en boîte de réception | Part des e-mails acceptés arrivés en boîte de réception, et non en spam | 95 % et plus pour les listes avec consentement |
| Taux de rebonds durs | Adresses invalides ou inexistantes dans votre liste | Moins de 0,5 % par envoi |
| Taux de plaintes pour spam | Destinataires ayant cliqué sur « Signaler comme spam » | Moins de 0,10 % |
| Taux de désinscription | Signal de lassitude et de pertinence | 0,1 %-0,5 % |
| Taux de lecture / d’ouverture (indicatif) | Indicateur approximatif d’engagement, gonflé par les protections de la vie privée | À comparer à votre propre référence |
| Taux de clics sur ouvertures | Pertinence du contenu, plus difficile à fausser | À comparer à votre propre référence |
| Pièges à spam touchés | Défaillances dans la provenance et l’hygiène de la liste | Zéro |
| Taux de réussite de l’authentification | Santé de SPF, DKIM et de l’alignement DMARC | 99 % et plus |
Les taux d’ouverture appellent une réserve. Les fonctions de protection de la vie privée préchargent les images pour le compte du destinataire, ce qui gonfle les ouvertures et les rend peu fiables en valeur absolue. Elles restent utiles comme tendance relative par rapport à votre propre référence, mais ne les comparez pas aux moyennes sectorielles publiées.
Comment diagnostiquer un problème de délivrabilité
Lorsque le placement baisse, procédez dans cet ordre. Il va des causes les moins coûteuses et les plus fréquentes aux plus complexes.
- Déterminez l’étendue du problème. La baisse touche-t-elle tous les fournisseurs de messagerie ou un seul ? Un problème limité à Gmail oriente vers la réputation ou la conformité chez Google ; une baisse généralisée oriente vers l’authentification ou une liste de blocage.
- Vérifiez l’authentification. Envoyez un message de test et examinez les résultats SPF, DKIM et DMARC dans les en-têtes. Contrôlez spécifiquement l’alignement, pas seulement la réussite ou l’échec. Vérifiez que votre enregistrement SPF reste sous les dix requêtes.
- Consultez les listes de blocage. Interrogez les principales pour votre domaine et votre IP d’envoi. La plupart publient une procédure de retrait et une explication de ce qui a déclenché l’inscription.
- Lisez les tableaux de bord des fournisseurs. Google Postmaster Tools et Microsoft SNDS affichent des taux de plaintes, un état de conformité et des signaux de réputation que vous ne verrez nulle part ailleurs.
- Identifiez ce qui a changé. Nouvelle plateforme d’envoi, nouvel import de liste, nouveau type de campagne, pic de volume, refonte d’un modèle ? Les problèmes de délivrabilité suivent presque toujours un changement, généralement survenu au cours des deux dernières semaines.
- Analysez le taux de plaintes par segment. Isolez le segment ou la campagne à l’origine des plaintes, et cessez de lui écrire le temps de corriger la cause.
- Lancez un test sur comptes témoins. Les outils de test de placement envoient vers des comptes témoins chez différents fournisseurs et indiquent le dossier réel de réception, vous donnant le chiffre que votre ESP ne peut pas voir.
Un plan d’action sur 30 jours
Si vous partez d’une situation inconnue, cette séquence vous amène à une position solide en un mois.
Semaine 1 : établir les faits. Publiez ou vérifiez SPF, DKIM et DMARC en p=none. Inscrivez-vous à Google Postmaster Tools et Microsoft SNDS. Lancez un test sur comptes témoins pour obtenir un vrai taux de placement en boîte de réception. Documentez vos taux actuels de rebonds, de plaintes et de désinscriptions.
Semaine 2 : nettoyer la liste. Validez l’ensemble de votre fichier. Supprimez les rebonds durs et les adresses génériques (comme info@). Identifiez les abonnés sans engagement pendant votre période d’inactivité et séparez-les de votre fichier actif.
Semaine 3 : corriger la mécanique. Mettez en place les en-têtes de désinscription en un clic RFC 8058 s’ils manquent. Déplacez l’envoi marketing vers un sous-domaine dédié s’il se fait encore depuis le domaine racine. Examinez vos rapports agrégés DMARC et autorisez ou fermez chaque source d’envoi qu’ils révèlent.
Semaine 4 : réengager et durcir. Lancez une unique campagne de réengagement auprès des abonnés inactifs, puis excluez tous ceux qui ne répondent pas. Passez DMARC en p=quarantine une fois les rapports propres. Relancez le test sur comptes témoins et comparez-le à votre référence de la semaine 1.
Erreurs courantes à éviter
- Considérer la délivrabilité comme une tâche informatique plutôt que comme une responsabilité partagée avec le marketing, qui détient la liste et le contenu à l’origine des plaintes.
- Passer directement à DMARC p=reject sans lire d’abord les rapports agrégés, et bloquer sans le savoir vos propres e-mails légitimes.
- Écrire à toute votre liste depuis un domaine flambant neuf parce que le calendrier des campagnes le prévoyait.
- Cacher le lien de désinscription pour préserver la taille de la liste, ce qui échange des désinscriptions contre des plaintes, une monnaie bien plus coûteuse.
- Juger la santé de vos envois au seul taux d’ouverture, alors que les fonctions de confidentialité en ont fait un signal peu fiable.
- Réagir à une seule mauvaise campagne par un changement complet de stratégie, plutôt que d’isoler le segment qui l’a causée.
En résumé
Une bonne délivrabilité des e-mails n’est pas le fruit d’une astuce ou d’un unique réglage. C’est le résultat cumulé d’une authentification correcte, d’envois réservés aux personnes qui ont demandé à recevoir vos messages, d’une liste maintenue propre et d’e-mails qui méritent d’être ouverts, envoyés à une cadence prévisible.
Les fournisseurs ont rendu leurs attentes inhabituellement explicites, et leur application est désormais définitive et non plus indicative. C’est une vraie bonne nouvelle pour les expéditeurs légitimes : les exigences sont publiées, les outils de vérification de la conformité sont gratuits, et les expéditeurs qui s’y conforment font face à une concurrence nettement moindre dans la boîte de réception qu’il y a cinq ans. Commencez par l’authentification cette semaine, et construisez le reste par-dessus.
Questions fréquentes
Q1. Quelle est la différence entre remise et délivrabilité des e-mails ?
La remise est un résultat binaire : le serveur destinataire a accepté votre message ou l’a fait rebondir. La délivrabilité concerne le placement, c’est-à-dire si ce message accepté a atterri dans la boîte de réception, l’onglet Promotions ou le dossier spam. Vous pouvez avoir un taux de remise de 99 % et pourtant un sérieux problème de délivrabilité, et c’est précisément pourquoi les équipes qui ne surveillent que les rebonds sont souvent prises au dépourvu.
Q2. Qu’est-ce qu’un bon taux de placement en boîte de réception ?
Pour une liste fondée sur le consentement, visez 95 % ou plus. Un résultat entre 80 et 90 % signifie qu’une part significative de votre audience ne voit jamais vos campagnes, et en dessous de 80 % le problème vient généralement d’un échec d’authentification, d’un problème de réputation ou d’une liste contenant des adresses qui n’ont jamais donné leur accord.
Q3. Ai-je besoin de DMARC si j’ai déjà SPF et DKIM ?
Oui. Google, Yahoo et Microsoft exigent tous des expéditeurs en masse la publication d’un enregistrement DMARC, avec p=none comme politique minimale acceptable. SPF et DKIM authentifient le chemin d’envoi et le message ; DMARC les relie au domaine que vos destinataires voient réellement dans le champ « De », et vous fournit les rapports nécessaires pour repérer les expéditeurs non autorisés.
Q4. À partir de quel taux les plaintes pour spam sont-elles trop élevées ?
Google et Yahoo demandent aux expéditeurs de rester sous 0,10 %, soit une plainte pour mille messages remis, et considèrent 0,30 % comme le seuil qui déclenche le filtrage. Comme ces taux sont mesurés sur une fenêtre glissante, un seul mauvais envoi peut dégrader le placement en boîte de réception pendant des semaines.
Q5. Pourquoi mes e-mails arrivent-ils soudain dans les spams ?
Les changements soudains ont généralement l’une de ces cinq causes : un pic de volume sur un domaine ou une IP sans historique d’envoi, une liste récemment importée ou achetée, une signature DKIM cassée ou absente après un changement de plateforme, une hausse des plaintes due à une campagne éloignée de votre ligne habituelle, ou une inscription sur une liste de blocage provoquée par un piège à spam. Vérifiez d’abord l’authentification : c’est le plus rapide à confirmer et à corriger.
Q6. Combien de temps faut-il pour réparer une réputation d’expéditeur dégradée ?
Prévoyez quatre à huit semaines d’envois disciplinés. La réputation est calculée sur des fenêtres glissantes : la récupération exige donc une série continue d’envois à faible taux de plaintes et à fort engagement vers vos abonnés les plus actifs, avant de réintroduire progressivement le reste de la liste.
Q7. Dois-je utiliser un sous-domaine pour les e-mails marketing ?
Oui, pour la plupart des expéditeurs. Envoyer les campagnes marketing depuis un sous-domaine comme news.yourbrand.com sépare leur réputation de celle des e-mails transactionnels et des collaborateurs sur votre domaine racine : une campagne peu performante ne peut donc pas compromettre les réinitialisations de mot de passe ou les factures.
Q8. Le préchauffage des e-mails fonctionne-t-il encore en 2026 ?
L’augmentation progressive du volume sur un nouveau domaine ou une IP dédiée est légitime et reste nécessaire. Les réseaux de préchauffage automatisés qui échangent des réponses artificielles entre comptes témoins sont tout autre chose, et les fournisseurs de messagerie savent désormais bien reconnaître ce schéma de trafic et ignorer l’engagement qu’il fabrique.
Sources et notes de vérification
Chaque exigence, seuil et date des fournisseurs cités dans cet article a été vérifié à partir des sources ci-dessous. Revérifiez-les si plus d’un trimestre s’est écoulé, car les règles des fournisseurs de messagerie continuent d’évoluer.
- Spamhaus — Permission pass: what, how and when to use. https://www.spamhaus.org/resource-hub/deliverability/permission-pass-what-how-and-when-to-use/
- Mailgun — Microsoft Outlook sender requirements: what senders should know. https://www.mailgun.com/blog/deliverability/microsoft-sender-requirements/
- IETF — RFC 9989 — Domain-based Message Authentication, Reporting and Conformance (DMARC). https://datatracker.ietf.org/doc/rfc9989/
- Spamhaus — Avoiding Blocklistings: Part 3 - Take Matters into Your Own Hands to Protect Your Senders. https://www.spamhaus.org/resource-hub/deliverability/avoiding-blocklistings-part-3-take-matters-into-your-own-hands-to-protect-your-senders/